Waarom dit jouw aandacht verdient
Stel je voor: de penningmeester van jullie stichting ontvangt een e-mail van de directeur. De toon is vertrouwd, de naam klopt en onderaan staat zelfs de gebruikelijke e-mailhandtekening. “Kun je deze factuur vandaag nog betalen? Het is belangrijk dat dit vóór 15.00 uur geregeld is.” De penningmeester maakt het bedrag over naar het rekeningnummer in de bijlage.
Een paar dagen later neemt de leverancier contact op. De factuur is nog steeds niet betaald.
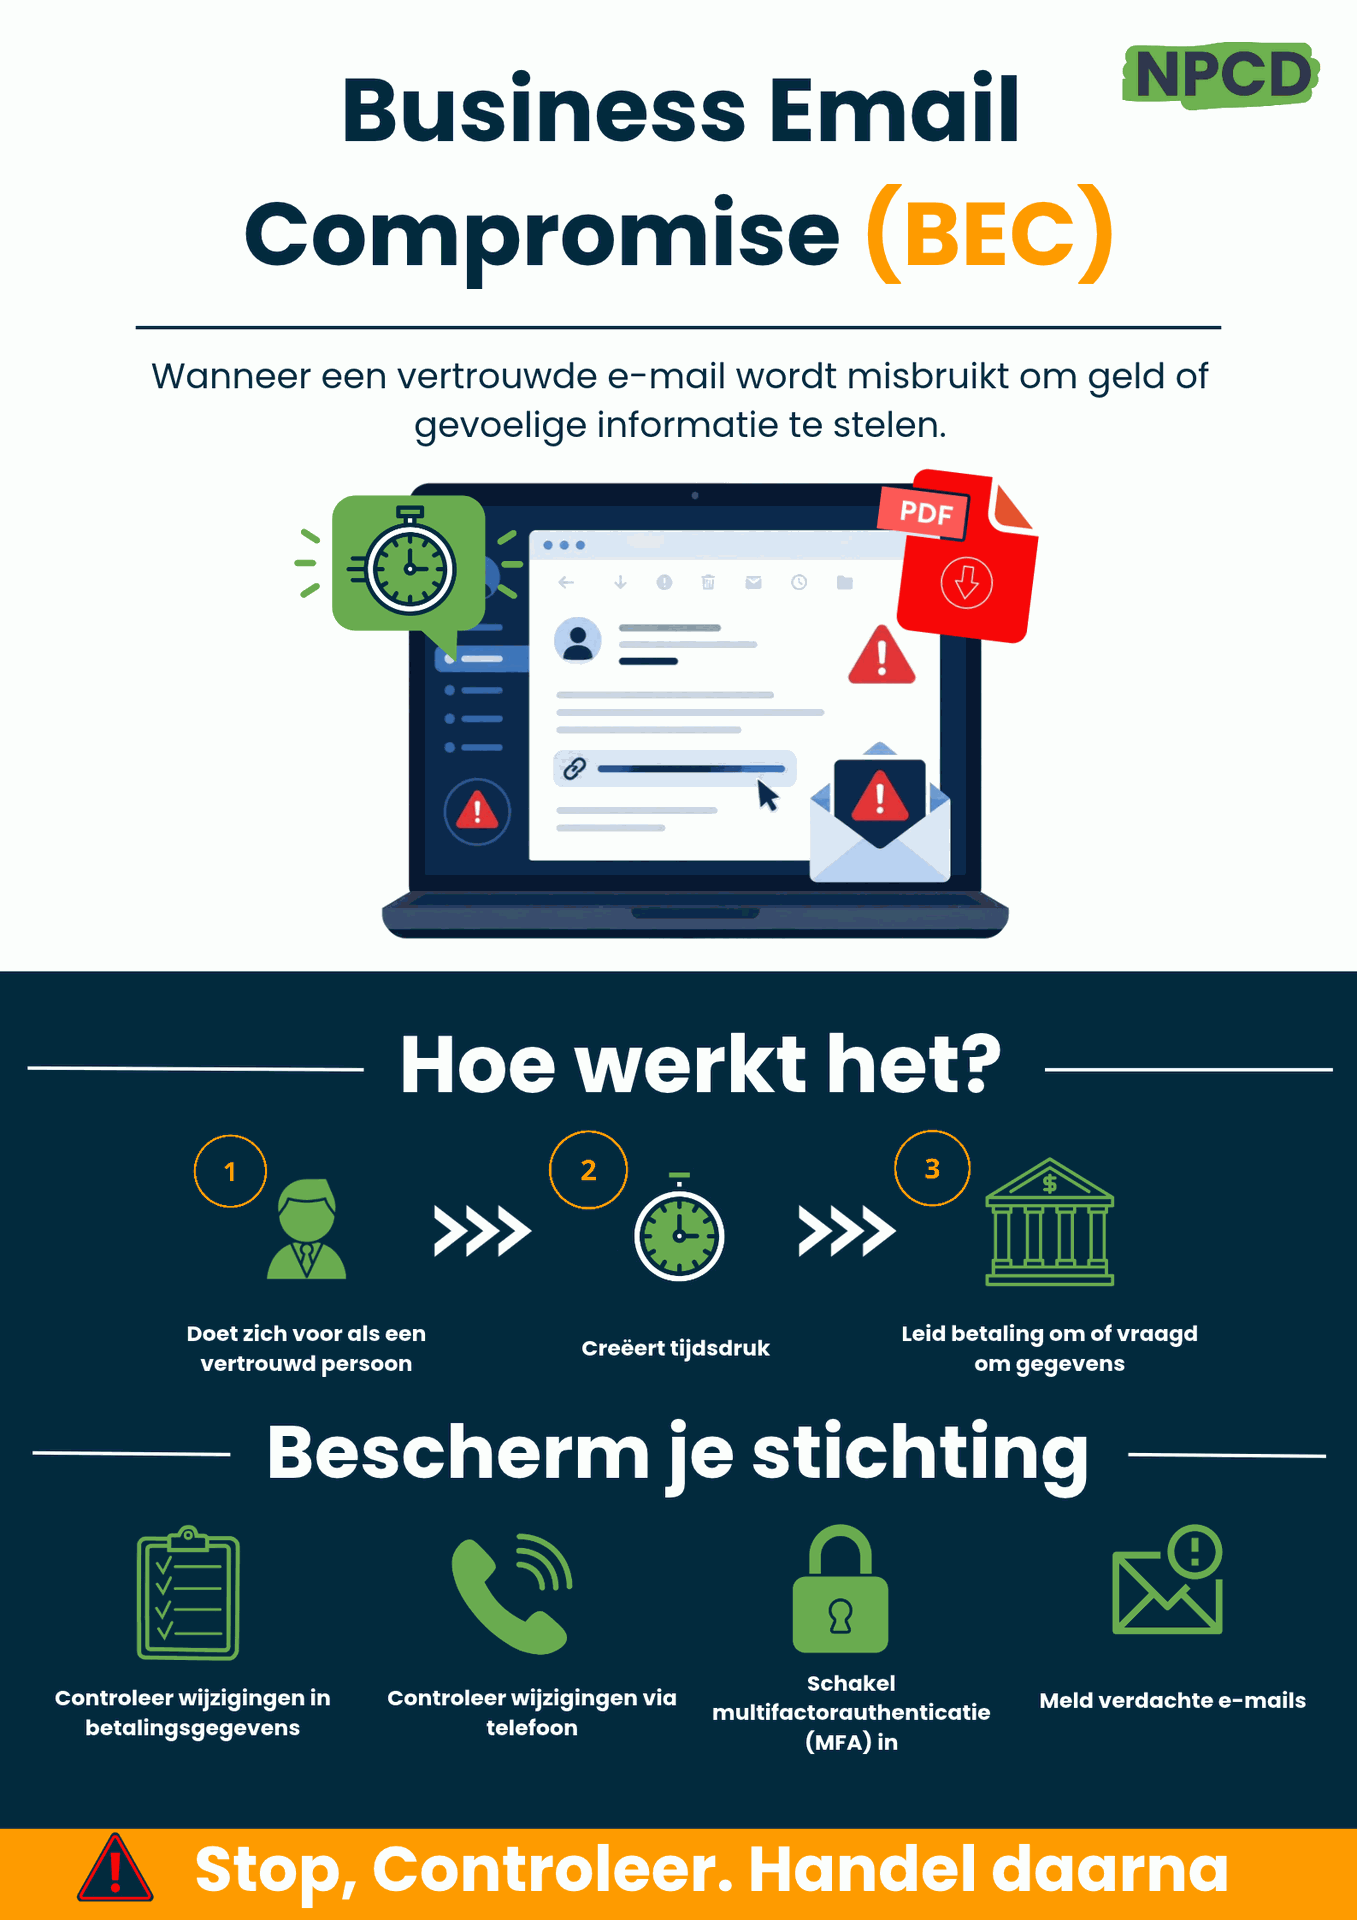
Dit is business email compromise, oftewel BEC: een vorm van fraude waarbij criminelen zich voordoen als een collega, bestuurder, leverancier of andere vertrouwde relatie. Het doel is meestal om geld over te laten maken, gevoelige informatie te verkrijgen of toegang te krijgen tot accounts en systemen.
Het gevaar? De e-mail bevat niet altijd duidelijke taalfouten of verdachte links. Soms komt het bericht zelfs uit het echte account van een medewerker. Voor stichtingen en goede doelen kan de impact relatief groot zijn, zeker wanneer financiële processen informeel zijn ingericht en medewerkers veel verantwoordelijkheid dragen. Ook het vertrouwen van donateurs, partners en vrijwilligers kan schade oplopen.
Hoe werkt business email compromise (BEC) in de praktijk?
Een BEC-aanval kan op verschillende manieren beginnen. Soms nemen criminelen het e-mailaccount van een medewerker over. Ze lezen mee, bekijken eerdere facturen en wachten op het juiste moment om een betaalverzoek te sturen.
In andere gevallen wordt het account van een bestaande leverancier gehackt. De aanvaller kan dan vanuit een betrouwbaar e-mailadres een factuur sturen of een rekeningnummer laten wijzigen.
Een derde mogelijkheid is een nep-domein. Criminelen registreren bijvoorbeeld stichtingvoorbeeld.org terwijl jullie organisatie stichtingvoorbeeld.nl gebruikt. Met informatie van de website en sociale media zoeken ze uit wie betalingen verwerkt en met welke leveranciers jullie samenwerken. Daarna sturen ze een bericht dat precies bij jullie werkwijze past.
Deze methoden worden ook gecombineerd. Zo kan een aanvaller eerst een account hacken, informatie verzamelen en daarna vanuit een bijna identiek domein een overtuigend betaalverzoek sturen. De kracht van BEC zit daardoor vooral in vertrouwen: het bericht lijkt afkomstig van een bekende persoon of organisatie en vraagt vaak om snel te handelen.
Een voorbeeldscenario
De directeur van een kleine non-profitorganisatie is onderweg naar een vergadering. Ondertussen ontvangt de financieel medewerker een e-mail met als afzender “Marieke Jansen – Directie”. In het bericht staat:
“Hi, ik zit in een overleg en kan nu niet bellen. We moeten vandaag nog een betaling doen voor een projectpartner. Kun jij €8.450 overmaken? De factuur en betaalgegevens staan in de bijlage. Laat me even weten zodra het geregeld is.”
De naam, toon en handtekening lijken vertrouwd. Ook de bijlage ziet eruit als een normale factuur. De medewerker voelt enige tijdsdruk, maar wil de directeur helpen en maakt het bedrag over.
Later blijkt dat de echte directeur deze e-mail nooit heeft verstuurd. De aanvaller had eerder via een gestolen wachtwoord toegang gekregen tot het e-mailaccount van een medewerker. In de mailbox vond de aanvaller eerdere facturen, namen van leveranciers en informatie over lopende projecten. Daardoor kon het bericht precies aansluiten bij de normale werkwijze van de organisatie.
Soms gebruikt een aanvaller zelfs een bestaand e-mailgesprek. De criminelen lezen mee, wachten op het juiste moment en sturen vervolgens een aangepast rekeningnummer. Voor de ontvanger lijkt het alsof de leverancier zelf antwoordt.
Dit is geen theoretisch scenario, BEC-aanvallen richten zich niet alleen op grote bedrijven. Juist organisaties met kleinere teams, beperkte controles en veel onderling vertrouwen kunnen aantrekkelijk zijn voor criminelen.
Wat kun je doen? Praktische stappen
Geen enkele maatregel voorkomt alle incidenten. Het doel is om de meest waarschijnlijke risico’s te verkleinen, verdachte verzoeken eerder te herkennen en financiële schade te beperken.
Voor medewerkers: dagelijkse voorzorgsmaatregelen
Controleer het volledige e-mailadres en niet alleen de weergegeven naam. Een bericht van “Peter de Vries” kan afkomstig zijn van een adres dat slechts één letter afwijkt van het echte adres.
Wees extra voorzichtig bij verzoeken om geld, wachtwoorden, persoonsgegevens of wijzigingen in betaalgegevens. Een gevoel van haast is vaak bewust onderdeel van de aanval.
Bel de afzender bij twijfel op via een bekend telefoonnummer uit jullie administratie. Gebruik niet het telefoonnummer dat in de verdachte e-mail staat.
Behandel een onverwachte wijziging van een rekeningnummer altijd als een apart controlepunt. Bevestig de wijziging bijvoorbeeld telefonisch of via een tweede communicatiekanaal.
Klik niet zomaar op links in e-mails waarin wordt gevraagd om opnieuw in te loggen. Open de bekende website handmatig of gebruik een opgeslagen bladwijzer.
Deep dive voor IT-verantwoordelijken: technische bescherming
Schakel multifactorauthenticatie in voor alle e-mailaccounts, vooral voor Microsoft 365-, Google Workspace- en beheerdersaccounts. Een gestolen wachtwoord is dan meestal niet voldoende om binnen te komen.
Gebruik sterke, unieke wachtwoorden en een wachtwoordmanager. Hergebruikte wachtwoorden maken het voor aanvallers gemakkelijker om na een datalek meerdere accounts over te nemen.
Stel SPF, DKIM en DMARC correct in voor jullie domein. Deze technieken helpen om te controleren welke systemen namens jullie domein e-mails mogen versturen en verminderen de kans dat criminelen jullie domeinnaam vervalsen.
Let op: deze instellingen lossen niet alle BEC-problemen op. Een aanvaller kan ook een lookalike-domein gebruiken, zoals een adres waarin één teken is vervangen. Daarnaast kan een echt account worden misbruikt.
Monitor verdachte inlogpogingen, nieuwe doorstuurregels en wijzigingen in mailboxinstellingen. Criminelen maken soms een verborgen regel aan waardoor ze kopieën van e-mails blijven ontvangen.
Beperk beheerdersrechten en verwijder accounts van vertrokken medewerkers zo snel mogelijk. Controleer ook regelmatig welke externe apps toegang hebben tot jullie mailboxen.
Organisatorische maatregelen: een checklist voor bestuur en directie
Betalingsprocedure
- Maak duidelijke afspraken over betalingen boven een bepaald bedrag.
- Voer altijd een controle uit via een tweede persoon bij nieuwe leveranciers, gewijzigde rekeningnummers en ongebruikelijke betaalverzoeken.
- Spreek af dat niemand deze controle kan overslaan omdat een bericht “van de directeur” komt.
Controle van identiteiten
- Gebruik bij belangrijke verzoeken twee communicatiekanalen. Bevestig een e-mail bijvoorbeeld telefonisch of via een intern berichtensysteem.
- Maak duidelijk dat medewerkers niet worden aangesproken op het feit dat ze een verdachte betaling eerst controleren.
Training en awareness
- Organiseer jaarlijkse cybersecurity-trainingen en bespreek BEC ook tijdens teamoverleggen.
- Leer medewerkers letten op afwijkende afzenders, ongebruikelijke formuleringen, tijdsdruk en verzoeken om geheimhouding.
- Een eenvoudige regel: “Een dringende betaling controleer je altijd op een andere manier.”
Beleid voor e-mail en facturen
- Leg vast hoe facturen binnenkomen, wie ze controleert en waar betaalgegevens worden opgeslagen.
- Gebruik bij voorkeur vaste contactpersonen en bekende telefoonnummers van leveranciers.
- Bewaar betaalgegevens niet alleen in losse e-mailbijlagen, maar in een centrale administratie die gecontroleerd kan worden.
Incidentresponseplan
- Zorg voor een duidelijk plan voor het geval iemand op een frauduleus verzoek is ingegaan. Wie neemt contact op met de bank? Wie blokkeert het account? Wie informeert de directie en betrokken leverancier?
- Neem bij een verdachte betaling direct contact op met de bank. Snel handelen kan soms voorkomen dat het geld verder wordt weggesluisd.
- Wijzig wachtwoorden en controleer mailboxregels wanneer een account mogelijk is overgenomen.
- Leg het incident vast en bespreek wat er beter kan. Het doel is niet om iemand de schuld te geven, maar om herhaling te voorkomen.
Hoe kunnen wij helpen?
Als stichting begrijpen we de uitdagingen waar goede doelen voor staan: beperkte budgetten, schaarse capaciteit en vaak een grote afhankelijkheid van vertrouwen. Toch is cybersecurity geen luxe, maar een noodzaak. Een enkele frauduleuze betaling of overgenomen mailbox kan grote financiële en organisatorische gevolgen hebben.
Wij helpen stichtingen en goede doelen om praktische, betaalbare en effectieve maatregelen te nemen tegen dreigingen zoals business email compromise.
Of je nu wilt weten hoe goed jullie e-mailomgeving is beveiligd, hulp nodig hebt bij het instellen van multifactorauthenticatie en DMARC, of een betalingsprocedure wilt verbeteren: we beginnen niet met een lange lijst dure producten. We brengen eerst in kaart welke risico’s voor jullie organisatie het belangrijkst zijn en helpen daarna met een haalbaar stappenplan.
Want bij BEC is de belangrijkste beveiligingsmaatregel vaak niet de nieuwste techniek, maar een medewerker die durft te zeggen: “Ik controleer dit eerst even.”